不止防黑客!一文读懂工业互联网安全的核心逻辑
当人们谈论工业互联网安全时,第一反应往往是“防黑客”——防火墙、入侵检测、加密传输。真正决定工业互联网安全成败的,远不止抵御外部攻击这么简单。工业互联网将IT(信息技术)与OT(运营技术)深度融合,让封闭的工业控制系统暴露在开放的网络环境中,安全逻辑也随之发生根本性转变。本文带你跳出“防黑客”的单一视角,读懂工业互联网安全的核心逻辑。
一、从“防外”到“控内”:安全边界已重构
传统互联网安全的核心是守住边界,把攻击者挡在门外。工业互联网则不同:设备、传感器、边缘网关、云平台彼此互联,数据在OT与IT之间双向流动,边界变得模糊甚至消失。一个合法的运维终端可能通过无线网络接入PLC,一个第三方软件更新包可能携带恶意代码。因此,工业互联网安全的第一层逻辑是“零信任”——不再默认任何设备或用户可信,而是持续验证身份、权限和行为。防护重点从“防外”转向“控内”,即对内部流量、操作指令和访问行为进行细粒度管控。
二、可用性优先:安全不能以停产为代价
在普通IT系统中,安全事件最坏的结果是数据泄露,可以停机排查。但在工业场景中,生产线停机可能造成设备损坏、物料报废甚至人身安全事故。因此,工业互联网安全的核心逻辑之二,是“可用性优先”。这意味着安全策略不能简单套用IT侧的“一杀了之”或“一刀切阻断”,而必须理解工业业务流程:哪些指令允许延迟?哪些设备不能强制重启?哪些协议需要白名单放行?安全系统需要具备“业务感知”能力,在保障生产连续性的前提下检测和处置威胁。例如,对Modbus、OPC UA等工业协议进行深度解析,识别异常写操作,而不是直接切断连接导致产线失控。
三、全生命周期覆盖:从设计到退役的体系化思维
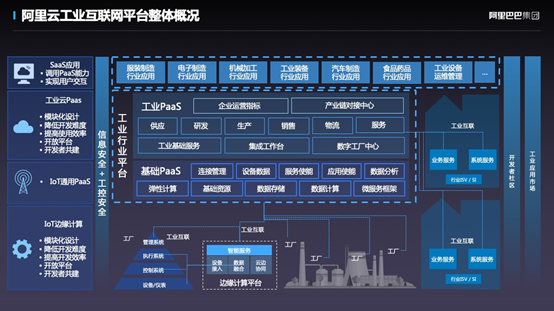
工业互联网安全不是买几台安全设备就能解决的“附加项”,而是贯穿设备、网络、平台、数据和应用全生命周期的系统工程。核心逻辑之三,是“体系化”。具体而言:
- 设备层:嵌入式终端出厂即需具备安全启动、固件签名和安全更新能力;
- 网络层:采用分区分域和工业防火墙实现OT网络与IT网络的隔离与受控互通;
- 平台层:云平台需提供租户隔离、访问审计和漏洞管理;
- 数据层:覆盖采集、传输、存储、使用和销毁的全流程加密与脱敏;
- 应用层:工业APP和组态软件需进行安全开发与供应链审查。
安全能力要能随业务演进而持续迭代,而非一次性建设。威胁情报、漏洞管理、应急响应和演练必须常态化运行。
四、人、流程与技术的三角平衡
许多工业安全事件并非源于技术缺陷,而是操作失误、权限滥用或流程缺失。工业互联网安全的第四层逻辑,是“人、流程、技术”的协同。再先进的检测系统,如果运维人员随意使用弱口令或将调试口长期开放,防护形同虚设;反之,如果流程过于僵化,影响工程师正常操作,安全措施就会被绕过。因此,需要建立清晰的安全责任体系,开展针对OT人员的网络安全培训,并将安全要求嵌入变更管理、远程运维和第三方接入等日常流程中。
五、供应链安全:看不见的战线
工业互联网依赖大量软硬件供应商,从PLC固件到SCADA软件,从边缘计算盒子到云服务。一个供应商的漏洞或后门,可能波及成千上万个工业现场。核心逻辑之五,是将供应链安全纳入整体防护框架:对供应商进行安全准入评估,要求提供软件物料清单(SBOM),建立漏洞通报与协同修复机制。近年来多起工业安全事件均与第三方组件缺陷相关,供应链已成工业互联网安全的“看不见的战线”。
六、实战化运营:从合规驱动走向能力驱动
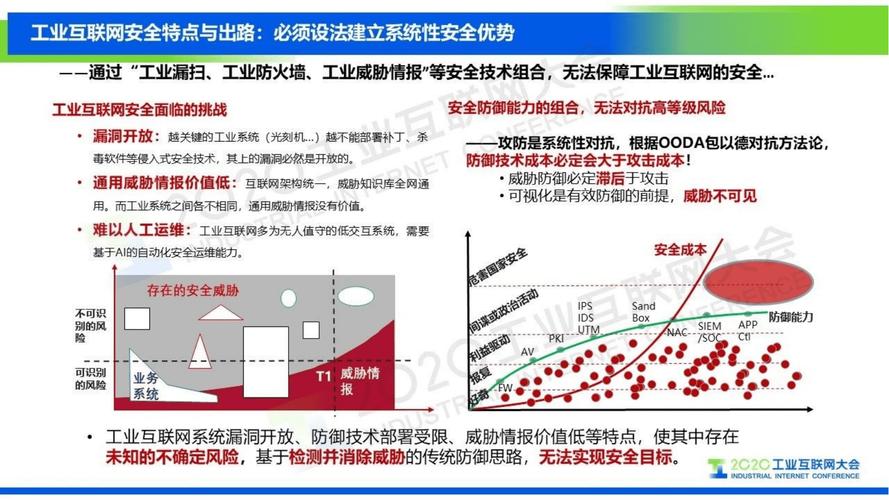
最后一个核心逻辑,是安全运营的实战化。等保合规是底线,但合规不等于安全。工业互联网安全需要建立持续监测、威胁狩猎和应急响应的运营能力:通过流量探针和日志分析发现异常行为,通过蜜罐和欺骗防御诱捕攻击者,通过预案演练确保一旦发生事件能快速隔离与恢复。安全的价值最终体现在“发现得了、处置得快、恢复得好”。
工业互联网安全的核心逻辑,可以概括为:零信任重构边界,可用性优先保障生产,体系化覆盖全生命周期,人、流程与技术协同,供应链全程管理,实战化持续运营。它绝非“防黑客”三字可以概括,而是一场关乎业务连续性、数据完整性和生产安全性的系统性工程。唯有跳出单一防护思维,建立与工业业务深度融合的安全体系,才能真正为工业互联网的规模化发展保驾护航。
如若转载,请注明出处:http://www.cfsfyse.com/product/37.html
更新时间:2026-11-07 17:07:07