互联网金融快速发展中的安全风险与应对策略
互联网金融凭借其便捷、高效、普惠的特点迅速崛起,深刻改变了传统金融服务的形态与边界。技术驱动的金融创新在提升效率的也催生了复杂多变的风险格局。其中,网络安全风险与互联网安全服务问题尤为突出,成为制约行业健康发展的关键因素。
一、互联网金融快速发展中的主要风险表现
互联网金融高度依赖网络平台和大数据技术,其风险呈现出跨行业、跨地域、传播快、隐蔽性强等特征。网络安全风险首当其冲:一方面,黑客攻击、恶意代码植入、DDoS攻击等威胁可能导致平台瘫痪、数据泄露,直接损害用户资金安全与隐私权益;另一方面,部分平台安全防护能力薄弱,系统漏洞频发,给不法分子以可乘之机。互联网金融还面临操作风险、信用风险、法律合规风险以及由于技术迭代过快带来的模型风险,各类风险相互交织、叠加放大,极易引发系统性隐患。
二、网络安全风险加剧的深层原因
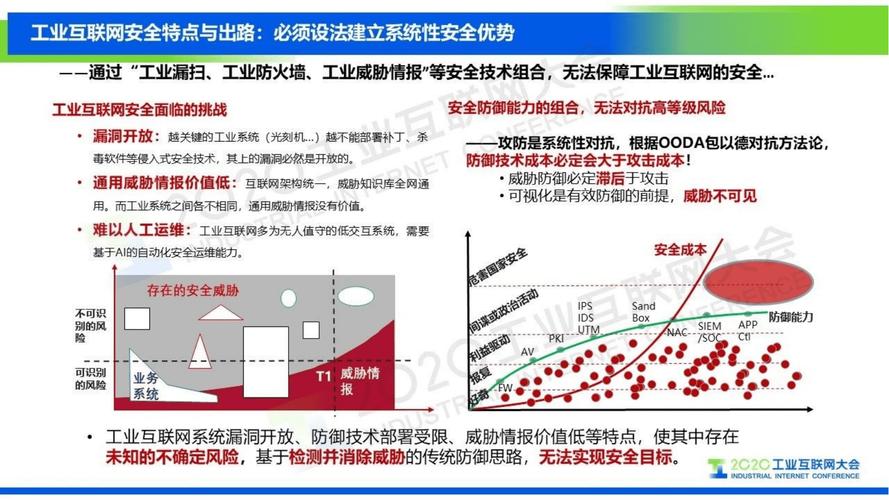
互联网金融网络安全风险的加剧,源于多重因素的叠加。其一,技术架构的开放性使系统暴露面扩大,云服务、移动终端、API接口等均可能成为攻击入口;其二,数据成为核心资产,用户身份信息、交易记录、信用数据等一旦泄露,不仅造成财产损失,还可能被用于精准诈骗和身份盗用;其三,很多从业机构重构“重业务、轻安全”的模式,安全投入不足,专业人才匮乏,防护体系滞后于业务扩张;其四,监管规则和标准尚在完善之中,跨部门协同与信息共享机制有待健全,给风险跨境、跨市场传递留下缝隙。
三、互联网安全服务的积极应对
面对上述风险,互联网安全服务需要从被动防御转向主动治理,构建覆盖全生命周期的防护体系。第一,强化技术防护能力。推广加密传输、多因素认证、零信任架构、态势感知与威胁情报共享等技术手段,提升对未知威胁的检测与响应速度。第二,完善安全管理制度。建立等级保护、风险评估、应急演练和漏洞披露机制,将安全要求嵌入产品设计、开发、运营各环节,落实安全责任制。第三,加强数据安全与隐私保护。落实数据分类分级管理,规范数据采集、存储、使用和共享行为,采用脱敏、加密、访问控制等措施,保障用户信息安全。第四,深化监管科技应用。监管机构与从业机构应协同运用大数据、人工智能等技术,实现风险实时监测、预警和处置,提升跨市场、跨业态风险识别能力。第五,培育安全生态与人才队伍。通过行业自律、安全竞赛、教育培训等方式,提升全员安全意识,推动安全服务专业化、规模化发展。
四、
互联网金融的快速发展不应以牺牲安全为代价。网络安全风险与互联网安全服务是行业发展的一体两面:风险的存在倒逼安全服务升级,而高水平的安全服务又为创新提供保障。唯有坚持技术与管理并重、自律与监管协同、发展与安全平衡,才能构建稳健可靠的互联网金融生态,真正实现普惠金融的可持续价值。
如若转载,请注明出处:http://www.cfsfyse.com/product/39.html
更新时间:2026-11-07 23:31:06