2014中国互联网安全大会 互联网安全服务的转型与挑战
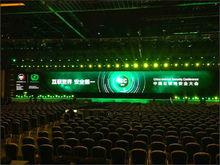
2014年,中国互联网安全大会(ISC 2014)在北京召开,成为观察中国互联网安全服务行业走向的重要窗口。本届大会以“万物互联时代的安全”为主题,汇聚了政府官员、安全企业、学术机构与互联网平台代表,围绕移动互联网安全、云安全、大数据安全、关键信息基础设施保护等议题展开深入讨论。大会释放出的核心信号是:互联网安全服务正从传统的“卖产品、堵漏洞”模式,转向“能力输出、持续运营、生态协同”的服务化路径。
安全服务的内涵在2014年发生了明显扩展。早期安全市场以防火墙、入侵检测、防病毒软件等硬件与软件产品为主,用户购买的是一套静态防护能力。但随着移动终端普及、云计算落地和业务系统互联网化,威胁形态变得更加动态和复杂,单一产品难以应对持续变化的攻击。ISC 2014 上多次被提及的观点是,安全需要以服务方式交付——包括风险评估、渗透测试、安全监测、应急响应、安全托管等,形成覆盖事前、事中、事后的闭环。
大会强调了“数据驱动”的安全服务能力。2014年前后,大数据技术开始进入安全领域,安全企业尝试通过日志分析、流量建模和威胁情报共享来提升检测与响应效率。ISC 2014 的相关分论坛中,威胁情报、态势感知等概念已初具雏形。对互联网安全服务而言,这意味着服务商不再只是被动响应客户报障,而是要依托数据积累与分析能力,提供主动预警和持续监控,协助企业从“事后修补”转向“事前预防”。
第三,政企协同与产业生态成为安全服务发展的重要支撑。大会期间,主管部门强调了网络安全等级保护、关键信息基础设施安全保护等制度要求,安全服务由此与合规需求紧密绑定。与此安全企业、互联网公司、运营商与高校之间的合作被反复讨论。互联网安全服务不再是单一厂商的孤立交付,而是需要形成包括咨询、实施、运营、培训在内的产业链协作,推动标准制定与人才体系建设。
第四,人才与服务能力建设受到高度重视。ISC 2014 设置了安全人才培养相关环节,反映出行业对专业服务能力的迫切需求。安全服务的核心是人,渗透测试、应急响应、安全运维等都需要具备实战经验的专业人员。大会传递出的共识是,只有建立分层的人才培养体系和职业能力标准,安全服务才能规模化、规范化发展。
2014中国互联网安全大会为互联网安全服务的转型提供了清晰注脚:从产品销售走向服务运营,从被动防护走向主动治理,从单点工具走向平台化与生态化。这一转向在此后数年持续深化,并在云计算、移动互联网和大数据安全需求推动下,逐步形成了以监测预警、应急处置、安全托管和咨询培训为主体的服务格局。对行业而言,ISC 2014 不仅是一次技术交流,更是互联网安全服务理念升级的重要节点。
如若转载,请注明出处:http://www.cfsfyse.com/product/40.html
更新时间:2026-11-07 15:01:05