深化IPv6网络安全防护,护航互联网安全服务——中国信通院白皮书与王志勤权威解读
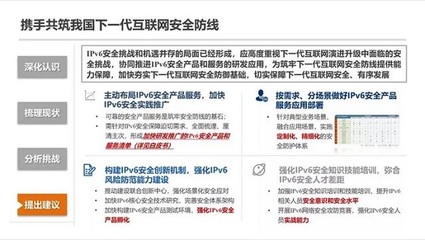
随着全球IPv6部署进入加速期,中国IPv6规模部署和应用已取得显著成效。IPv6带来的不仅是地址空间的扩展,更对网络安全架构、防护策略和服务模式提出了全新挑战。中国信息通信研究院(以下简称“中国信通院”)适时发布《IPv6网络安全白皮书》(以下简称“白皮书”),中国信通院副院长王志勤对白皮书进行了权威解读,为业界理解IPv6安全态势、构建适应IPv6的互联网安全服务体系提供了重要指引。\n\n## 一、IPv6安全态势:机遇与风险并存\n\n王志勤指出,IPv6在地址空间、自动配置、端到端通信等方面具有天然优势,但新特性也引入了新型安全风险。白皮书系统梳理了IPv6网络面临的安全威胁,包括:\n\n1. 地址扫描与探测风险:IPv6地址空间巨大,传统随机扫描效率降低,但攻击者可通过地址生成算法、DNS日志、流量监听等方式定位目标,地址扫描的隐蔽性更强。\n2. 邻居发现协议(NDP)安全:NDP替代了ARP,但缺乏内置认证机制,易受伪造路由器通告(RA)、邻居请
求/通告欺骗等攻击,可能导致中间人攻击或拒绝服务。\n3. 扩展头安全:IPv6扩展头提供了灵活性,但也可能被滥用于隐蔽通道、绕过安全设备检测或发起分片攻击。\n4. 过渡机制安全:双栈、隧道等过渡技术带来了新的攻击面,如隧道逃逸、协议转换漏洞等。\n5. IPv6地址隐私与追溯:临时地址(隐私扩展)在保护用户隐私的也给溯源和审计带来困难。\n\n白皮书强调,IPv6安全并非从零开始,传统IPv4环境下的DDoS攻击、Web应用攻击、供应链安全等风险依然存在,且与IPv6新风险叠加,使得安全防护形势更加复杂。\n\n## 二、构建IPv6原生安全能力,升级互联网安全服务\n\n针对上述挑战,白皮书提出“IPv6原生安全”理念,即将安全能力内生于IPv6网络架构和协议设计中,而非事后附加。王志勤在解读中强调,互联网安全服务需要从以下几个方面实现升级:\n\n1. 基础设施安全加固:网络设备需支持IPv6安全特性,如源地址验证(SAVI)、可靠邻居发现(SEND)、RA-Guard等,从接入层阻断伪造攻击。升级安全设备(防火墙、IDS/IPS)对IPv6扩展头的解析和检测能力,避免因“看不懂”而失效。\n2. 安全服务IPv6化:所有互联网安全服务(如DDoS防护、WAF、零信任接入、安全审计)需全面支持IPv6,消除双栈环境下的安全短板。安全服务平台应具备IPv6流量的精细化识别与处置能力,确保防护无死角。\n3. 监测与响应能力提升:利用IPv6地址空间大、流标签等特性,构建更细粒度的流量监测和溯源体系。白皮书建议部署IPv6安全监测平台,结合NetFlow/IPFIX、BGP流规格等数据,实现异常流量快速发现与定位。完善IPv6环境下的应急响应机制,加强跨网协同处置。\n4. 标准与生态协同:推动IPv6安全标准落地,促进设备厂商、安全企业、运营商和用户之间的信息共享与联动。白皮书呼吁建立IPv6安全能力评估认证体系,引导产业提升安全水位。\n\n## 三、夯实互联网安全服务根基,助力数字经济发展\n\n王志勤道,IPv6规模部署是网络强国建设的重要基础,而安全是IPv6能否健康发展的关键。白皮书的发布旨在凝聚行业共识,明确IPv6安全发展路径。中国信通院将继续发挥平台作用,联合各方推进IPv6安全技术研究、标准制定和测试评估,培育IPv6安全服务市场,为数字经济发展筑牢安全底座。\n\n应尽快开展IPv6安全风险评估,量身定制过渡期安全策略,并选择具备IPv6全栈防护能力的互联网安全服务提供商,以实现安全与发展的平衡。通过各方协同努力,IPv6不仅将带来更广阔的连接,更将构建更可信、更安全的互联网环境。
如若转载,请注明出处:http://www.cfsfyse.com/product/41.html
更新时间:2026-11-07 09:26:03