以珞安科技为范本 优化系统安全防护能力,筑牢电力网络安全屏障
随着电力系统数字化、智能化转型加速,网络安全已从辅助性保障上升为电力生产运营的核心基石。电力监控系统、调度自动化系统、配电物联网等关键信息基础设施一旦遭受攻击,可能引发电网失控、大面积停电等严重事故。因此,如何优化系统安全防护能力、构建纵深化电力网络安全屏障,成为全行业亟待破解的命题。珞安科技的实践案例,为这一课题提供了具有参考价值的范本。
一、电力网络安全面临的新挑战
传统电力网络安全防护多依赖边界防火墙和单向隔离装置,难以应对高级持续性威胁(APT)、供应链攻击、内部横向移动等新型风险。电力系统呈现“云边协同、泛在接入”的特征,海量异构终端和新型业务场景不断涌现,安全暴露面急剧扩大。具体而言,主要挑战包括:
- 设备异构性强:不同厂商、不同年代的电力监控设备协议多样,安全基线难以统一。
- 实时性要求高:电力控制指令对时延极为敏感,安全防护不能显著影响业务连续性。
- 攻击面持续扩大:无线专网、5G切片、边缘计算等新技术引入新的攻击路径。
- 运维力量分散:站端、端端、主站之间的安全策略缺乏协同,难以形成闭环。
二、珞安科技的优化思路:从“被动防御”到“主动免疫”
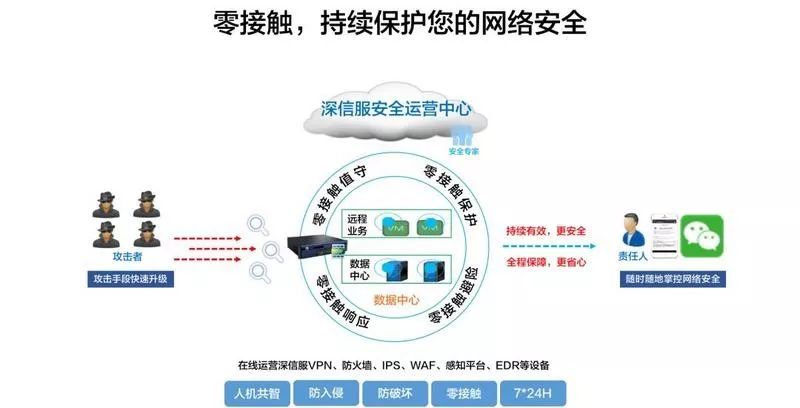
针对上述痛点,珞安科技以“可知、可防、可控”为目标,构建了覆盖电力监控系统全生命周期的安全防护体系。其核心思路可概括为三个层面:
1. 资产画像与安全基线固化
通过被动流量分析与主动扫描相结合,自动识别电力监控系统中的ICS设备、服务器、网络设备及安全设备,建立动态资产台账。在此基础上,预置电力行业安全基线模板(如等级保护2.0、电力监控系统安全防护规定),对操作系统、数据库、中间件进行一键合规检查与加固,将安全配置从“专家经验”转化为“工程化能力”。
2. 业务感知的微隔离与访问控制
传统的静态VLAN划分无法适应电力业务动态变化。珞安科技采用业务流感知技术,自动学习电力控制指令的通信关系,生成最小化访问控制策略。例如,针对SCADA系统与变电站之间的遥控、遥调流量,仅放行合法源目的IP、端口和协议,异常流量实时阻断并告警。配合工控防火墙的深度包检测能力,可识别IEC 104、IEC 61850、Modbus等工控协议的畸形报文与越权操作。
3. 威胁狩猎与协同响应
在检测层面,部署工控入侵检测系统,结合威胁情报与行为基线模型,及时发现异常指令、非法扫描和勒索软件横向扩散。通过安全管理平台聚合站端与主站的安全日志,实现跨域关联分析。一旦确认威胁,联动网络设备动态下发隔离策略,并将处置结果同步至运维工单系统,形成“检测—分析—响应—复盘”的闭环。
三、实践成效:以某省级电网调度中心为例
在该案例中,珞安科技为调度中心及下辖50余座变电站部署了工控安全防护方案。实施后取得以下关键成效:
- 暴露面收敛:识别并整改未登记的违规外联终端47台,关闭冗余服务端口230余个。
- 攻击阻断率提升:针对工控协议的恶意报文攻击阻断率达到99.2%,误报率控制在0.3%以下。
- 运维效率优化:安全策略自动生成使策略配置时间缩短70%,日常巡检工作量减少约50%。
- 业务零影响:安全设备部署采用旁路镜像与串接透明模式,未对实时控制业务造成可测量的时延抖动。
该调度中心在后续的实网攻防演练中,成功抵御了针对电力监控系统的多轮定向攻击,未发生安全事件导致的生产中断。
四、启示与建议
珞安科技的案例表明,筑牢电力网络安全屏障必须从“单点堆砌安全产品”转向“体系化优化系统防护能力”。对电力行业而言,建议重点关注三个方面:
坚持业务与安全协同设计。安全策略应以电力业务流为锚点,在不影响实时性与可靠性的前提下实现细粒度管控,避免安全措施成为业务负担。
推动安全能力服务化。通过安全管理平台将分散在站端、主站、云端的防护能力统一编排,以服务接口方式向运维人员交付,降低安全运维门槛。
加强攻防验证与持续运营。定期开展模拟工控协议的攻防演练,以实战检验防护体系的盲点;同时建立安全运营中心,形成7×24小时的监测响应机制,使安全屏障随时间与威胁演变动态演化。
电力网络安全没有一劳永逸的解决方案,唯有在系统架构、业务逻辑与安全技术的深度融合中持续优化防护能力,才能真正筑牢电网的安全屏障。珞安科技的实践为这一目标提供了可借鉴的路径。
如若转载,请注明出处:http://www.cfsfyse.com/product/3.html
更新时间:2026-11-07 23:10:56