从零开始搭建网络安全渗透测试环境全指南
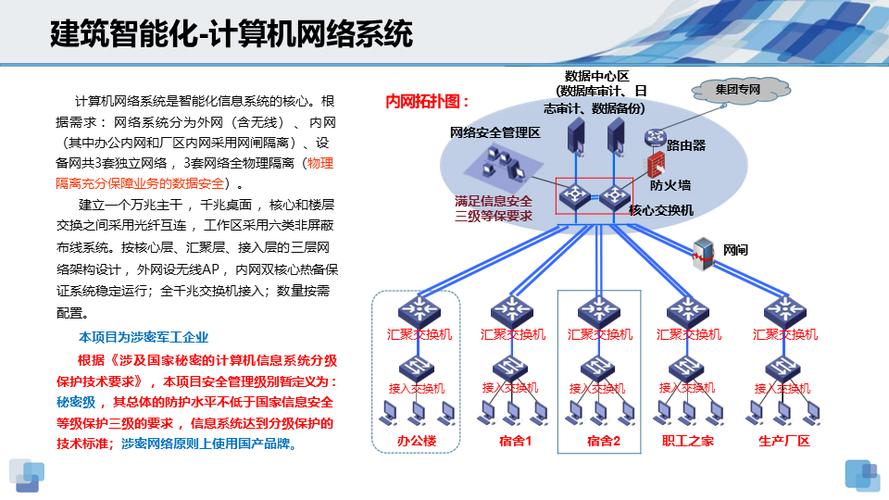
引言\n\n在当今数字化时代,网络安全威胁日益严峻,渗透测试作为评估系统安全性的重要手段,已成为企业安全防护体系中不可或缺的一环。搭建一个隔离、可控的渗透测试环境,不仅能够帮助安全人员熟悉攻击手法、验证漏洞危害,还能避免对生产系统造成意外影响。本指南将从零开始,详细介绍如何搭建一个功能完备的网络安全渗透测试环境,涵盖硬件选型、虚拟化平台、攻击与靶场系统、网络配置及常见工具使用,适合初学者逐步实践。\n\n## 一、环境规划与硬件准备\n\n### 1.1 确定测试目标与范围\n在动手之前,需明确渗透测试环境的主要用途:是学习基础技能、复现特定漏洞,还是模拟企业内网架构?根据目标选择所需的操作系统、工具和靶场。建议初学者从单一攻击机(如Kali Linux)和一台靶机(如Metasploitable)起步,逐步扩展。\n\n### 1.2 硬件要求\n- CPU:支持虚拟化技术(Intel VT-x/AMD-V),建议四核以上。\n- 内存:至少8GB,推荐16GB以上,以便同时运行多个虚拟机。\n- 存储:SSD 256GB以上,预留足够空间存放虚拟机镜像和快照。\n- 网络:有线网卡为佳,支持桥接模式;无线网卡可选,用于无线安全测试。\n\n### 1.3 软件资源准备\n- 虚拟化软件:VMware Workstation Pro(或Player)、VirtualBox、KVM等。\n- 操作系统镜像:Kali Linux、Parrot Security OS、Ubuntu、Windows 10/Server等。\n- 靶机镜像:Metasploitable 2/3、DVWA、OWASP Juice Shop、VulnHub系列、Hack The Box(在线)等。\n\n## 二、虚拟化平台安装与配置\n\n### 2.1 安装虚拟化软件\n以VMware Workstation为例,从官网下载安装包,按提示完成安装。安装后需确保虚拟化技术支持已开启(BIOS中启用VT-x/AMD-V)。\n\n### 2.2 网络模式选择\n虚拟化软件通常提供桥接、NAT、仅主机和内部网络模式,渗透测试环境推荐以下组合:\n- 攻击机:使用NAT模式,便于访问互联网更新工具,同时与宿主机隔离。\n- 靶机:使用仅主机模式或内部网络,与攻击机处于同一子网,但不连接外网,防止靶机被外部利用。\n- 可选:对于需要模拟企业内网的场景,可创建多个虚拟网络,使用pfSense或OPNsense作为虚拟路由器进行网段划分。\n\n## 三、攻击机系统安装与工具配置\n\n### 3.1 Kali Linux安装\n从Kali官网下载ISO镜像,在虚拟机中新建虚拟机,选择Linux Debian 10.x 64位类型,分配至少2GB内存、2核CPU、20GB硬盘。安装过程中可选择默认配置。安装完成后,更新系统和工具:\n`\nsudo apt update && sudo apt full-upgrade -y\n`\n\n### 3.2 常用工具介绍与配置\nKali预装了数百种工具,核心类别包括:\n- 信息收集:Nmap、Maltego、theHarvester、Recon-ng\n- 漏洞分析:Nessus(需安装)、OpenVAS、Nikto\n- Web应用测试:Burp Suite Community、OWASP ZAP、sqlmap、Dirb\n- 密码攻击:John the Ripper、Hashcat、Hydra\n- exploitation:Metasploit Framework、searchsploit\n- 后渗透:Mimikatz(Windows)、LinEnum、PowerSploit\n- 无线测试:Aircrack-ng、Kismet(需外置无线网卡)\n\n建议定期执行sudo apt update && sudo apt upgrade保持工具最新。\n\n## 四、靶机系统搭建\n\n### 4.1 常见靶机类型及获取方式\n- Metasploitable 2/3:Rapid7提供的故意存在漏洞的Linux虚拟机,涵盖多种服务漏洞。\n- DVWA (Damn Vulnerable Web Application):基于PHP/MySQL的Web漏洞演练平台。\n- OWASP Juice Shop:现代Web应用漏洞靶场,涵盖OWASP Top 10。\n- VulnHub: downloadable虚拟机镜像合集,每台靶机均有不同挑战。\n- Hack The Box:在线平台,提供各类靶机。\n\n### 4.2 靶机部署与网络配置\n以VirtualBox为例,下载OVA格式靶机,导入后根据需要调整网络适配器。为确保安全,将靶机网卡设置为“内部网络”模式(如intnet),并为其分配静态IP(或在攻击机DHCP服务下自动获取),记录IP地址供测试使用。\n\n## Example: Metasploitable 2 默认账号密码为 msfadmin/msfadmin。登录后可通过ifconfig查看IP。\n\n## 五、网络拓扑与隔离设计\n\n典型的入门环境拓扑如下:\n`\n互联网\n |\n宿主机(178.0.0.1)\n ├── 攻击机 Kali (NAT: 192.168.254.128, 仅主机: 192.168.56.10)\n └── 仅主机网络 (192.168.56.0/24)\n ├── 靶机 Metasploitable2 (192.168.56.101)\n └── 靶机 DVWA (192.168.56.102)\n`\n配置要点:\n- 攻击机启用两个网卡:NAT(用于更新工具)+仅主机(与靶机通信)。\n- 靶机仅启用仅主机网卡,不可访问外网。\n- 如需HTTP代理或流量分析,可在攻击机与靶机之间部署透明代理(如Burp Suite)和Wireshark抓包。\n\n对于高阶环境,可使用虚拟防火墙(pfSense)隔离攻击区、靶场区和模拟内网区,通过防火墙规则控制访问路径。\n\n## 六、渗透测试基本流程演练\n\n### 6.1 信息收集\n启动攻击机和靶机后,在Kali中执行:\n`\nnmap -sS -A 192.168.56.101\n`\n仔细观察开放端口和 Service 版本信息。\n\n### 6.2 漏洞利用\n以Metasploitable2的vsftpd 2.3.4后门为例:\n`\nmsfconsole\nuse exploit/unix/ftp/vsftpd234backdoor\nset RHOSTS 192.168.56.101\nexploit\n`\n获取shell后查看whoami,并做好记录。\n\n### 6.3 后渗透与文档\n演练范围包括但不仅限于:提权、抓取password hash(使用hashdump当获取Meterpreter时)、权限维持、流量等。期间注意截图与记录,建议实验室开设Git仓库追踪变化。\n\n## 七、Test First - Extra 先进红队 tips\n随着水平的提升,可以进行更高级测试,如:\n- 免杀技术:使用msfvenom生成payload并进行编码。\n- 代理与隧道:结合proxychains、chisel等技术绕过网络测。
如若转载,请注明出处:http://www.cfsfyse.com/product/32.html
更新时间:2026-11-07 18:00:40