GA 1277-2015《信息安全技术 互联网交互式服务安全保护要求》解读与实践
一、标准背景与定位
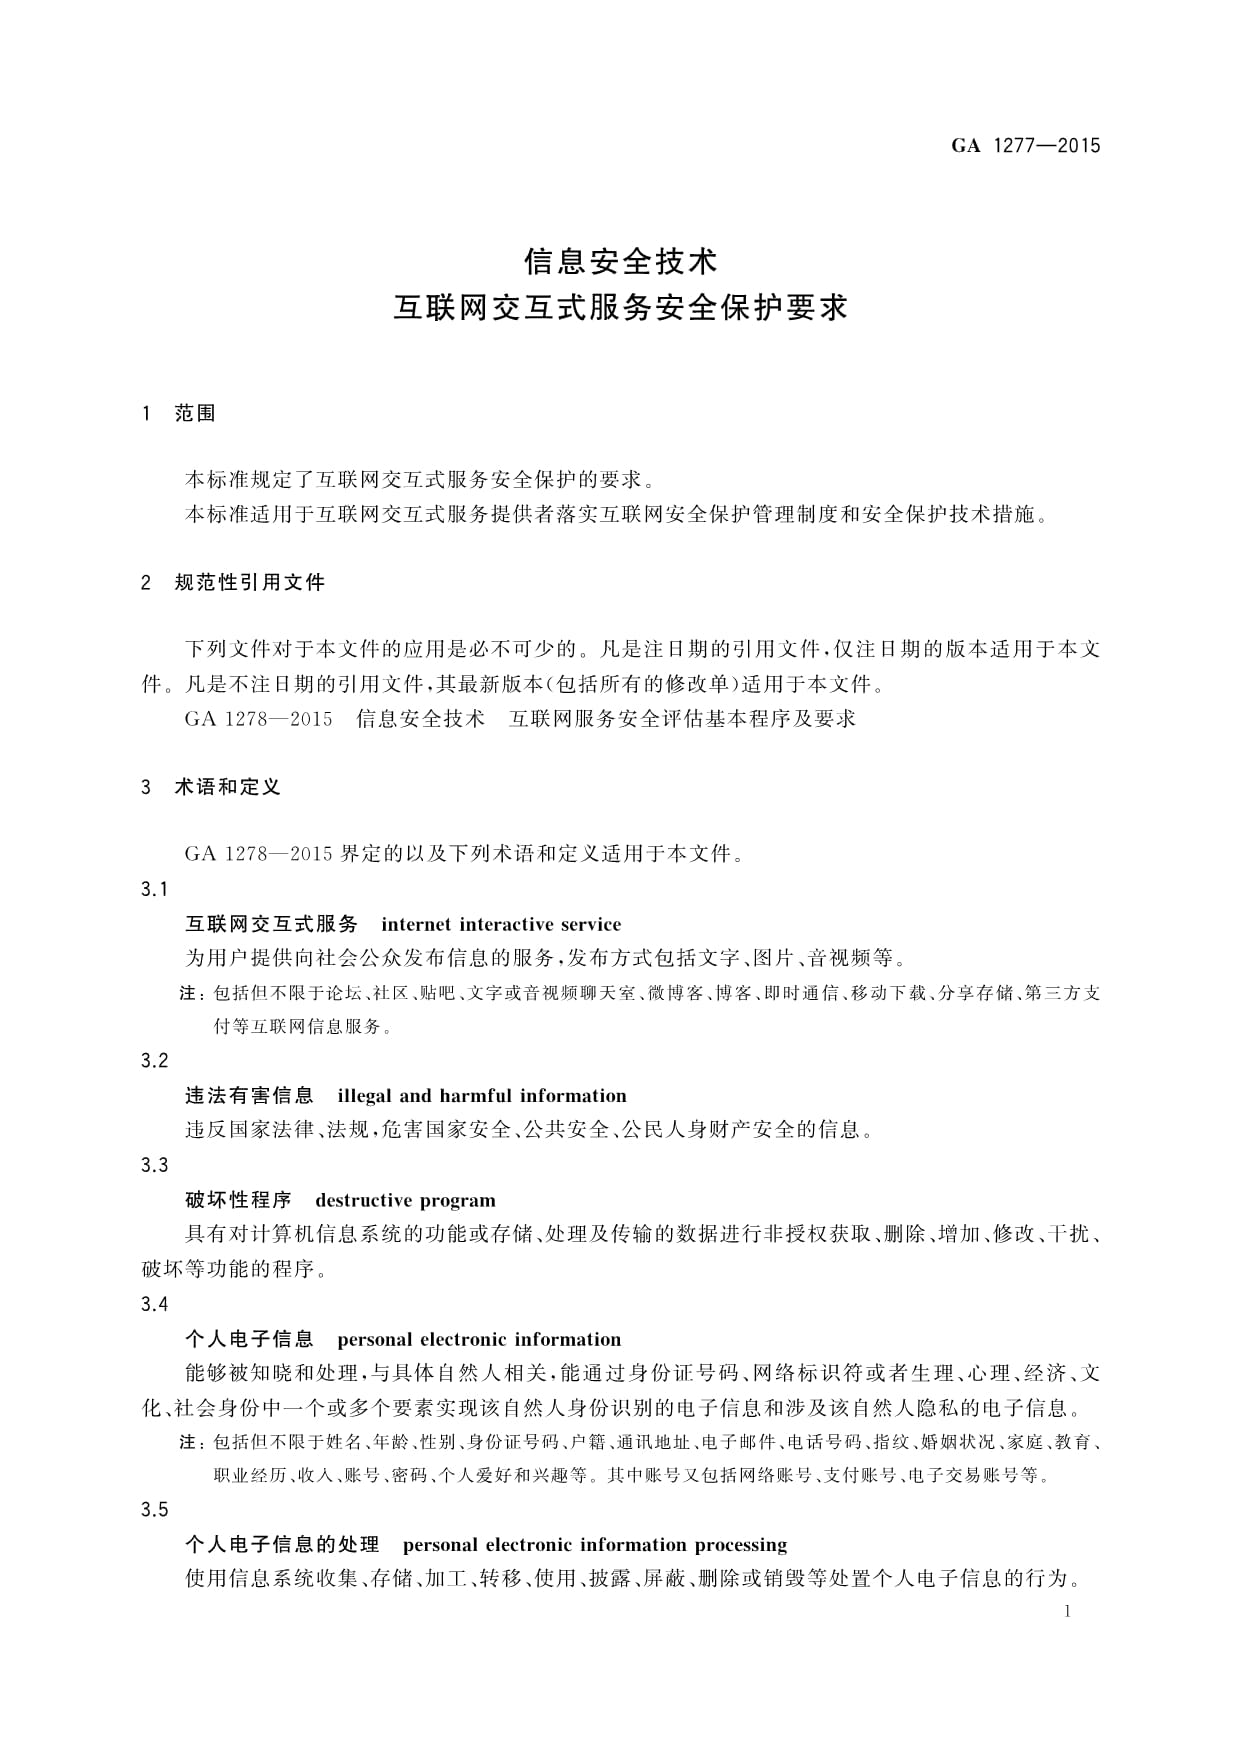
随着Web 2.0技术的普及,论坛、博客、社交网络、即时通信、电子商务评论等互联网交互式服务迅速成为网络信息传播的核心渠道。这类服务允许用户生成内容(UGC)、实时互动,在为公众提供便利的也带来了违法信息传播、用户个人信息泄露、网络攻击面扩大等突出安全风险。为规范此类服务的安全管理,公安部于2015年发布公共安全行业标准GA 1277-2015《信息安全技术 互联网交互式服务安全保护要求》,为交互式服务提供者划定安全保护的基线要求。
该标准属于推荐性行业标准,但在网络安全等级保护制度、互联网安全监督检查等工作中,常被作为交互式服务安全现状评估和整改的重要参考依据,具有较强的实践指导意义。
二、适用范围与基本框架
GA 1277-2015适用于在中华人民共和国境内提供互联网交互式服务的单位,覆盖服务提供者从服务上线、运行到终止的全生命周期安全管理。标准以"安全保护要求"为主线,围绕人员、制度、技术、运营等维度构建要求体系,核心内容包括:
- 安全管理制度要求:明确应建立安全管理制度、安全管理机构和人员安全管理机制,落实安全责任制。
- 安全技术保护要求:涵盖用户身份信息保护、访问控制、内容安全、日志审计、数据备份与恢复等技术措施。
- 安全运营管理要求:包括信息发布审核、违法信息处置、用户投诉处理、安全监测与应急响应等运营环节。
- 用户信息保护要求:规范个人信息的收集、使用、存储和传输,防止用户信息被非法获取或滥用。
三、核心安全保护要求解析
(一)安全管理制度与机构
标准要求服务提供者建立健全安全管理制度,设立专门的安全管理机构或指定安全负责人,明确各岗位的安全职责。应制定安全事件应急预案,定期开展安全培训和应急演练,形成"制度—人员—执行"闭环管理。
(二)用户身份与访问控制
针对交互式服务的特点,标准强调对用户注册信息的管理和核验,要求采取有效措施保障用户账号安全,落实访问控制策略,防止未授权访问和越权操作。对具有管理权限的账号应实施更严格的身份鉴别和操作审计。
(三)内容安全与信息发布审核
内容安全是交互式服务安全保护的重点。标准要求建立信息发布审核机制,对用户发布的信息进行必要的审核或过滤;建立违法和不良信息发现、处置与报告流程,配备相应的技术手段和管理人员,做到及时发现、及时处置、留存记录。
(四)日志审计与安全监测
标准要求对用户操作、信息发布、安全事件等相关活动进行日志记录,保证日志的完整性和可追溯性,并在规定期限内留存。应建立安全监测机制,对异常行为、攻击行为进行监测预警,支撑安全事件的调查取证。
(五)用户个人信息保护
服务提供者应遵循合法、正当、必要原则收集使用个人信息,采取加密、访问控制等措施保护用户信息存储和传输安全,不得超越授权范围使用用户信息,并保障用户对其个人信息的查询、更正等权利。
(六)应急响应与事件处置
标准要求制定网络安全事件应急预案,明确事件分级、报告流程和处置措施。发生安全事件时,应及时采取补救措施、留存证据并按规定向有关部门报告,事后进行原因分析和整改。
四、与相关标准的关系
GA 1277-2015与网络安全等级保护系列标准(GB/T 22239等)在思路上相互衔接:等级保护标准提供通用的安全保护框架,GA 1277-2015则针对交互式服务的业务特性提出更具针对性的要求。在实践中,交互式服务运营者通常将等级保护定级备案、测评整改与GA 1277-2015的符合性自查结合推进,形成"通用要求+专项要求"的综合防护体系。随着《网络安全法》《数据安全法》《个人信息保护法》的相继实施,标准中的信息审核、日志留存、个人信息保护等要求已与法律法规形成呼应,执行时应以现行法律法规为上位依据。
五、落地实践建议
- 开展差距评估:对照标准逐条梳理现有制度和技术措施,识别管理盲区和技防短板,形成整改清单。
- 完善制度体系:将标准要求转化为内部管理制度和操作规程,明确审核、监测、处置各环节的责任人与时限。
- 强化技术支撑:建设内容审核过滤、日志集中管理、异常行为监测等技术能力,避免要求"挂墙上、落不了地"。
- 注重过程留痕:对信息审核、违法信息处置、安全事件响应等关键活动保留完整记录,满足可追溯和配合监管的要求。
- 动态持续改进:结合业务变化、威胁演进和监管要求,定期复审安全措施有效性,形成持续改进机制。
六、
GA 1277-2015为互联网交互式服务的安全保护提供了系统化的要求框架,其价值在于把"管内容、管用户、管数据、管应急"的实践经验固化为可检查、可落实的标准条款。交互式服务提供者应以该标准为参照,把安全要求嵌入产品设计和日常运营,在保障用户权益和业务发展的切实履行网络安全管理的主体责任。
如若转载,请注明出处:http://www.cfsfyse.com/product/30.html
更新时间:2026-11-07 00:32:51