从青岛啤酒灯塔工厂看工业互联网安全 一杯啤酒背后的数字防线
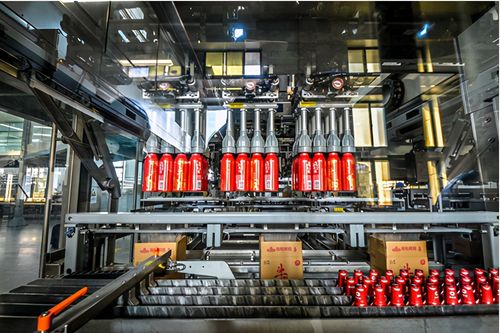
当世界经济论坛公布新一批“灯塔工厂”名单时,青岛啤酒的名字格外引人注目——它成为全球首家获评灯塔工厂的啤酒饮料行业企业。这个被称为“智能制造奥斯卡”的认证,不仅是对青岛啤酒数字化转型的肯定,也折射出一个更深层的命题:当传统酿造业全面拥抱工业互联网,支撑其运转的互联网安全服务,究竟扮演着怎样的角色?
一、灯塔工厂的“数字底座”有多复杂
青岛啤酒的灯塔工厂并非简单的自动化产线升级。在生产端,传感器实时采集发酵温度、压力、糖度等上百项参数;在供应链端,一物一码系统追踪每一批麦芽和啤酒花的流向;在消费端,用户扫码数据回流至生产计划系统,驱动柔性制造。这些环节通过工业互联网平台串联,形成一条从农田到餐桌的数据链路。
链路越长,暴露面越大。传统工厂的网络边界相对清晰,而工业互联网将OT(运营技术)网络与IT网络打通,意味着一个未被修补的工控漏洞,可能成为从办公网渗透至发酵罐控制系统的入口。对于啤酒行业而言,生产中断带来的不仅是经济损失,更涉及食品安全追溯体系的完整性。因此,灯塔工厂的评选标准中,网络安全能力是隐性但不可或缺的考察维度。
二、工业互联网安全服务的三个实战场景
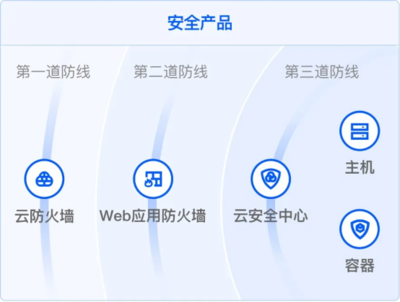
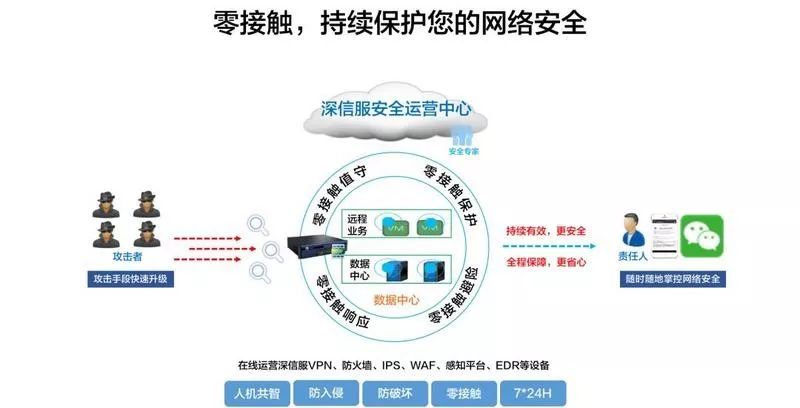
在青岛啤酒的实际部署中,互联网安全服务并非“买一套防火墙”那么简单,而是深度嵌入业务流程的三层防护:
第一层是工控网络的微隔离。酿造车间的PLC、SCADA系统往往运行着年代久远的专有协议,无法直接套用IT安全方案。安全服务商需要根据工艺流程划分安全域,在不妨碍实时控制的前提下,对关键控制指令进行白名单过滤。例如,防止外部指令未经验证直接修改糖化锅的温度设定值。
第二层是数据流动的加密与审计。灯塔工厂的一大特征是数据驱动决策,但生产配方、工艺参数属于核心商密。安全服务通过在数据出口部署加密网关和动态脱敏策略,确保即使数据离开工厂内网,also无法被非授权方还原。全量审计日志为事后追溯提供依据——万一出现配方泄露,能快速定位泄露节点。
第三层是供应链协同的安全延伸。青岛啤酒的工业互联网平台连接了上游原料供应商和下游经销商,外部账户的接入实际上扩展了信任边界。零信任架构下的身份认证与持续风险评估,成为安全服务的标配。经销商通过平台下单时,系统在后台完成设备指纹校验和异常行为分析,而非单纯依赖账号密码。
三、啤酒行业的特殊性对安全服务提出更高要求
与汽车、电子制造等离散行业不同,啤酒酿造属于流程工业,具有连续生产、批次追溯严格的特点。一次计划外的DCS系统重启,可能导致整罐发酵液报废,直接经济损失以百万元计。更关键的是,食品安全法规要求每批产品可追溯至具体生产时段和设备状态。如果安全事件破坏了工控数据完整性,企业将面临合规风险。
因此,针对啤酒行业的工业互联网安全服务,必须具备“业务连续性优先”的设计原则。安全产品需支持旁路部署和毫秒级故障 bypass,确保任何安全策略的执行不会阻塞控制指令。安全运营中心(SOC)的告警需与MES系统联动,在不影响产线的前提下实现对异常流量的遏制。
四、灯塔效应:安全服务从成本项变为竞争力
青岛啤酒获评灯塔工厂,向行业传递了一个信号:工业互联网的安全能力不再是“出了事儿再说”的补救措施,而是智能制造体系的基础设施。对于计划申报灯塔工厂或推进数字化转型的食品饮料企业而言,将互联网安全服务纳入工厂设计的早期阶段,既能降低后期改造成本,也在评审中展现出对生产韧性的重视。
从更广的视角看,当一杯啤酒的生产过程被数百个传感器和云端算法精确控制,消费者看不到的互联网安全服务,恰恰是那只确保“每一瓶都放心”的隐形之手。灯塔工厂的光芒,不仅照在智能产线上,也照在了支撑其安全运转的数字防线之上。
如若转载,请注明出处:http://www.cfsfyse.com/product/6.html
更新时间:2026-11-07 08:19:55